Obed Nares
Editor JrMe apasionan las palabras, la creatividad, el entretenimiento, la tecnología y la innovación. Soy mexicano, periodista, escritor, artista y disque filósofo.
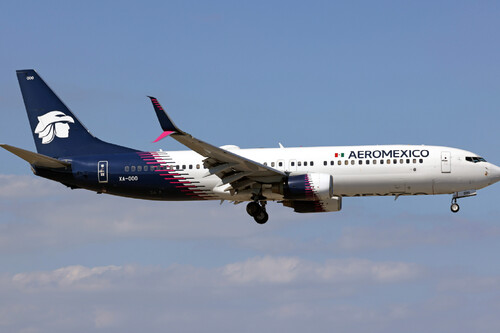
Aeroméxico reconoció que en 2025 ocurrió un evento de seguridad relacionado con una plataforma administrada por un proveedor externo. El antecedente cobra relevancia ahora que investiga una supuesta base de clientes ofrecida en Telegram, según la Secretaría Anticorrupción y Buen Gobierno, contendría más de 15 millones de registros.
La precisión importa, pues la compañía todavía no confirma que ese archivo corresponda al incidente del año pasado, ni que cada registro represente a una persona distinta. Su comunicado reconoce el evento previo, pero mantiene abierta la investigación sobre la autenticidad, el origen y el alcance de la información comercializada.
Una alerta de 2026 con antecedentes de 2025
De acuerdo con el comunicado dirigido a clientes, el área de ciberseguridad detectó el anuncio en Telegram el 18 de septiembre de 2026. La Secretaría Anticorrupción y Buen Gobierno también reportó la situación. Aeroméxico explica que analiza si los datos están relacionados con el incidente de 2025, ocurrido durante una campaña internacional de ciberataques contra empresas de distintos sectores.
La plataforma involucrada era gestionada por un proveedor externo. Como contamos anteriormente en Xataka México, la autoridad identificó una base de 1.10 GB y obtuvo una muestra de 100,092 registros. Los campos anunciados incluían nombres, correos, teléfonos, fechas de nacimiento y fechas de alta.
Qué información podría estar expuesta
En su comunicación más reciente, Aeroméxico señala que el archivo incluiría nombres y, en algunos casos, fechas de nacimiento, correos electrónicos y números telefónicos. No advierte datos financieros, cuentas bancarias, tarjetas de pago, contraseñas ni itinerarios de vuelos.
Esto requiere distinguir dos conjuntos de información. Nuestra cobertura anterior retomó una alerta del periodista Ignacio Gómez Villaseñor sobre amenazas de ShinyHunters en octubre de 2025: los atacantes afirmaban tener 172.9 GB, incluidos datos de pasaportes.
También citamos una muestra documentada por DataBreach, atribuida a Aeroméxico y vinculada con ataques contra entornos de Salesforce. Sin embargo, esos reportes no prueban que el archivo anunciado ahora en Telegram contenga exactamente la misma información. La firma SILIKN planteó esa posible relación y atribuyó la comercialización reciente al actor conocido como Eternal. Aeroméxico continúa examinando el vínculo.
Sin tarjetas, pero con riesgo de engaños
La ausencia de información bancaria no elimina los riesgos. Según SILIKN, los datos personales pueden utilizarse para elaborar mensajes fraudulentos convincentes, suplantar identidades o realizar campañas de ingeniería social.
Aeroméxico recomienda no entregar información personal, contraseñas ni códigos de verificación ante llamadas o mensajes no solicitados, y comprobar cualquier comunicación mediante sus canales oficiales.
La empresa asegura que activó sus protocolos, mantiene labores de monitoreo y trabaja con el proveedor en contención y mitigación. También colabora con las autoridades y afirma que sus operaciones continúan normalmente. Para dudas habilitó contacto.seguridad@aeromexico.com. El alcance definitivo de la exposición y su conexión con 2025 siguen pendientes.
En Xataka México | El día que hackers entraron a los sistemas de Clorox tan solo preguntando las contraseñas. Terminó en demanda
En Xataka México | Meta creó un chatbot de IA para proteger las cuentas de Instagram, pero era tan amable que los hackers obtenían acceso con solo pedirlo "por favor"
Ver 0 comentarios